

Políticas de senha
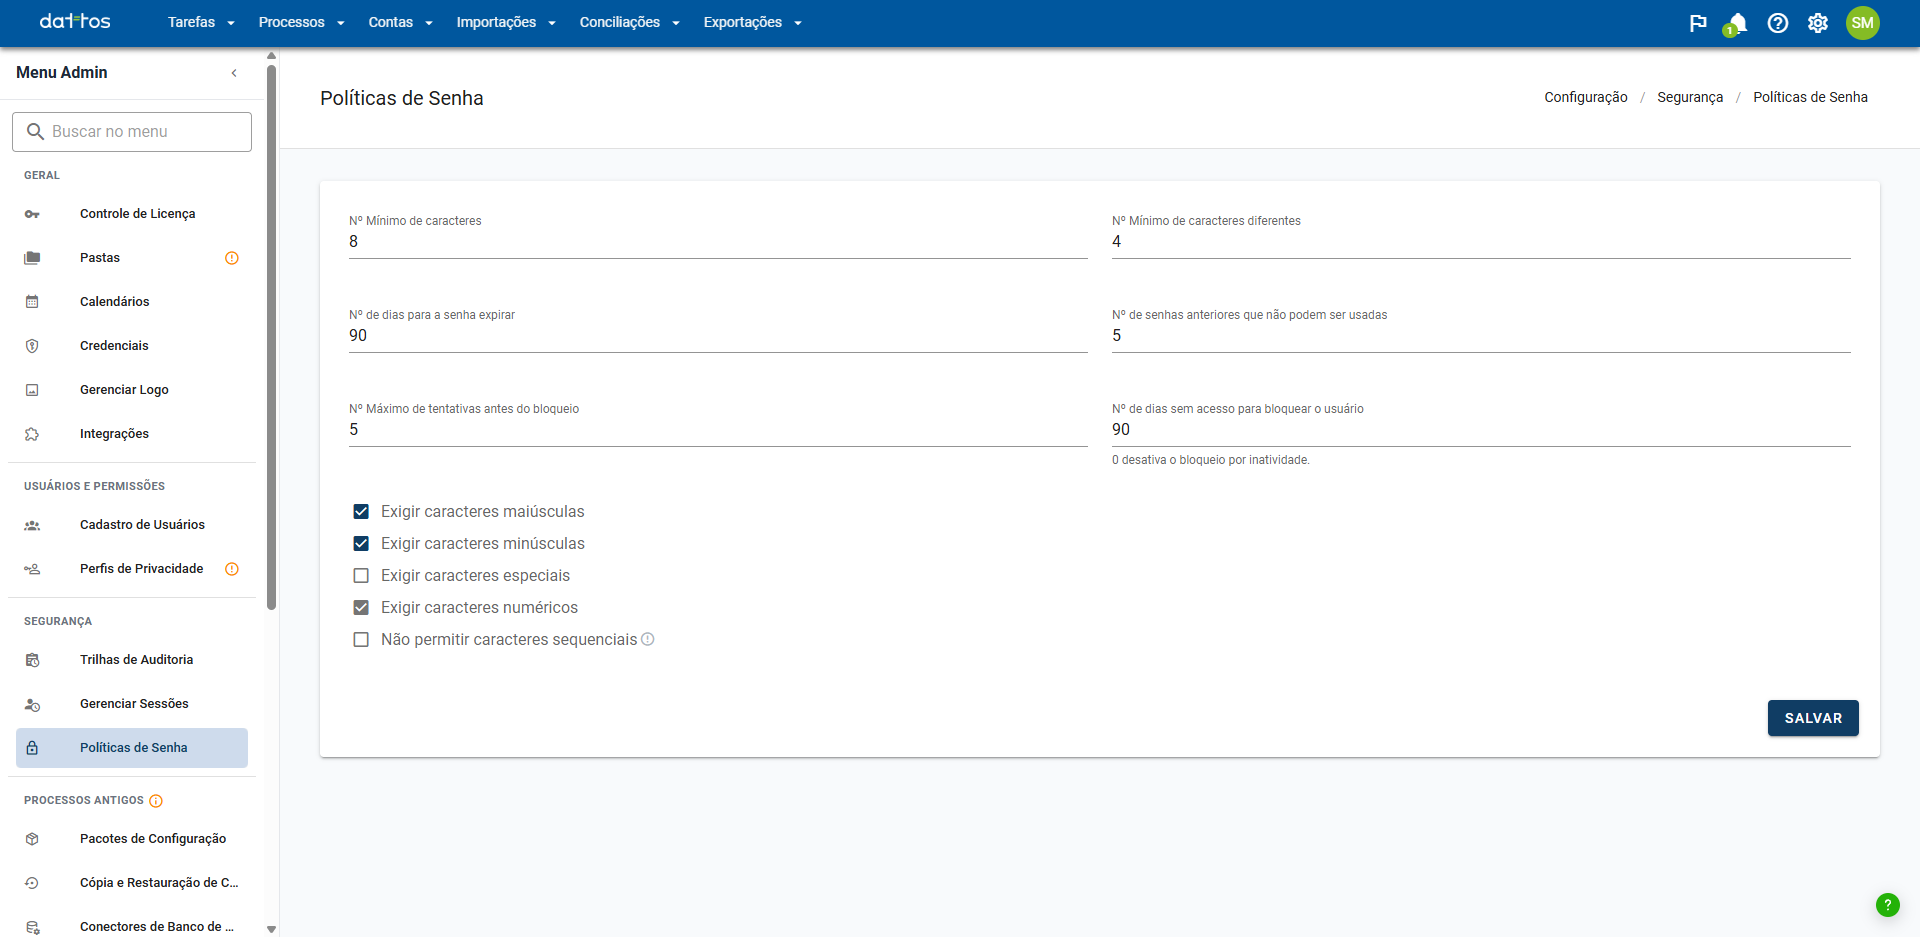
As políticas de senha definem as regras que toda senha de acesso à plataforma precisa seguir: tamanho, complexidade, validade e bloqueio por tentativas. Na mesma tela, você também pode bloquear automaticamente quem passou muitos dias sem entrar na plataforma. Assim, contas esquecidas, como as de quem saiu da empresa, não ficam abertas.
Antes de começar
O acesso costuma ser restrito a administradores. As regras de senha valem para todos os usuários que entram com usuário e senha da própria Dattos. O bloqueio por falta de acesso tem regras próprias, explicadas mais abaixo.
Acessando as políticas de senha
Clique no ícone de engrenagem, no canto superior direito, e no Menu Admin escolha Segurança → Políticas de Senha.
Ajuste as regras (descritas abaixo) e clique em Salvar.
As regras disponíveis
Cada regra tem um valor recomendado como ponto de partida:
Nº Mínimo de caracteres: tamanho mínimo da senha. Recomendado:
8.Nº Mínimo de caracteres diferentes: quantos caracteres precisam ser distintos. Por exemplo, com o mínimo
1, a senhaAAAé inválida eAABé válida. Recomendado:1.Nº de dias para a senha expirar: validade da senha, contada a partir da última troca. Recomendado:
90.Nº de senhas anteriores que não podem ser usadas: impede o reúso das senhas mais recentes. Recomendado:
3.Nº Máximo de tentativas antes do bloqueio: tentativas de login erradas até o sistema bloquear o acesso. Recomendado:
3.
Há ainda as exigências de composição, caixas que recomendamos deixar marcadas:
Exigir caracteres maiúsculos (ex.:
ABCDE).Exigir caracteres minúsculos (ex.:
abcde).Exigir caracteres especiais (ex.:
!@#$%).Exigir caracteres numéricos (ex.:
12345).Não permitir caracteres sequenciais: impede três ou mais caracteres em sequência, como
abc,987ouqwe.
Importante: os valores recomendados são apenas uma orientação de boas práticas. Siga sempre as diretrizes de senha definidas pela sua empresa.
Bloquear usuários sem acesso
O campo Nº de dias sem acesso para bloquear o usuário bloqueia sozinho quem ficou mais do que esse número de dias sem entrar na plataforma. Por exemplo, com 90, quem não entra há mais de 90 dias é bloqueado.
Começa desligado. O valor
0desativa o bloqueio por inatividade (a própria tela lembra disso logo abaixo do campo), e é com ele que o campo vem. Nada é bloqueado até alguém informar um número de dias e salvar. Valores negativos não são aceitos.Vale para quem entra pelo login da empresa. O bloqueio automático só atinge os usuários quando o ambiente usa o login único da empresa (SSO). Se o ambiente usa usuário e senha da própria Dattos, ele não bloqueia ninguém da sua equipe; nesse caso, quem controla o acesso são a validade da senha e as tentativas de login.
Roda uma vez por dia. A plataforma confere os acessos diariamente e bloqueia quem passou do limite. Quem já está bloqueado continua como está.
Conta a partir do último login. O que vale é a última vez que a pessoa entrou na plataforma. Um usuário recém-cadastrado tem a data do cadastro como ponto de partida, para não ser bloqueado antes de ter a chance de entrar.
Fica registrado. Cada bloqueio automático aparece nas Trilhas de Auditoria com uma origem própria, separado dos bloqueios feitos à mão. Mudanças no número de dias também ficam registradas, como as das demais regras.
Para desbloquear alguém, vá no Menu Admin em Usuários e Permissões → Cadastro de Usuários, abra o cadastro da pessoa, desmarque a opção Bloqueado e salve. Peça que ela entre na plataforma logo em seguida: enquanto não houver um login novo, o último acesso continua antigo, e a conferência do dia seguinte pode bloqueá-la de novo.
Dica: um usuário bloqueado, por excesso de tentativas, por falta de acesso ou à mão, precisa falar com o administrador da plataforma na sua equipe. O bloqueio vale também para quem entra pelo login da empresa (SSO): a pessoa só volta a entrar depois de ser desbloqueada na tela Cadastro de Usuários.