Perfiles de privacidad
Los perfiles de privacidad son la forma en que controlas con precisión a qué puede acceder cada persona en Dattos. En lugar de configurar permisos usuario por usuario, creas un perfil (un grupo de usuarios que comparte los mismos derechos) y lo gestionas todo desde allí.
Un perfil reúne, en un solo lugar, qué pantallas puede ver el grupo, qué análisis puede ejecutar, qué puede editar y de qué niveles de aprobación es responsable.
Antes de comenzar
Crear un perfil implica tres pasos, siempre en este orden: creas el perfil, defines sus permisos en las pestañas de configuración y asignas los usuarios que los heredarán. Las secciones siguientes siguen esta secuencia.
Cómo crear un perfil de privacidad
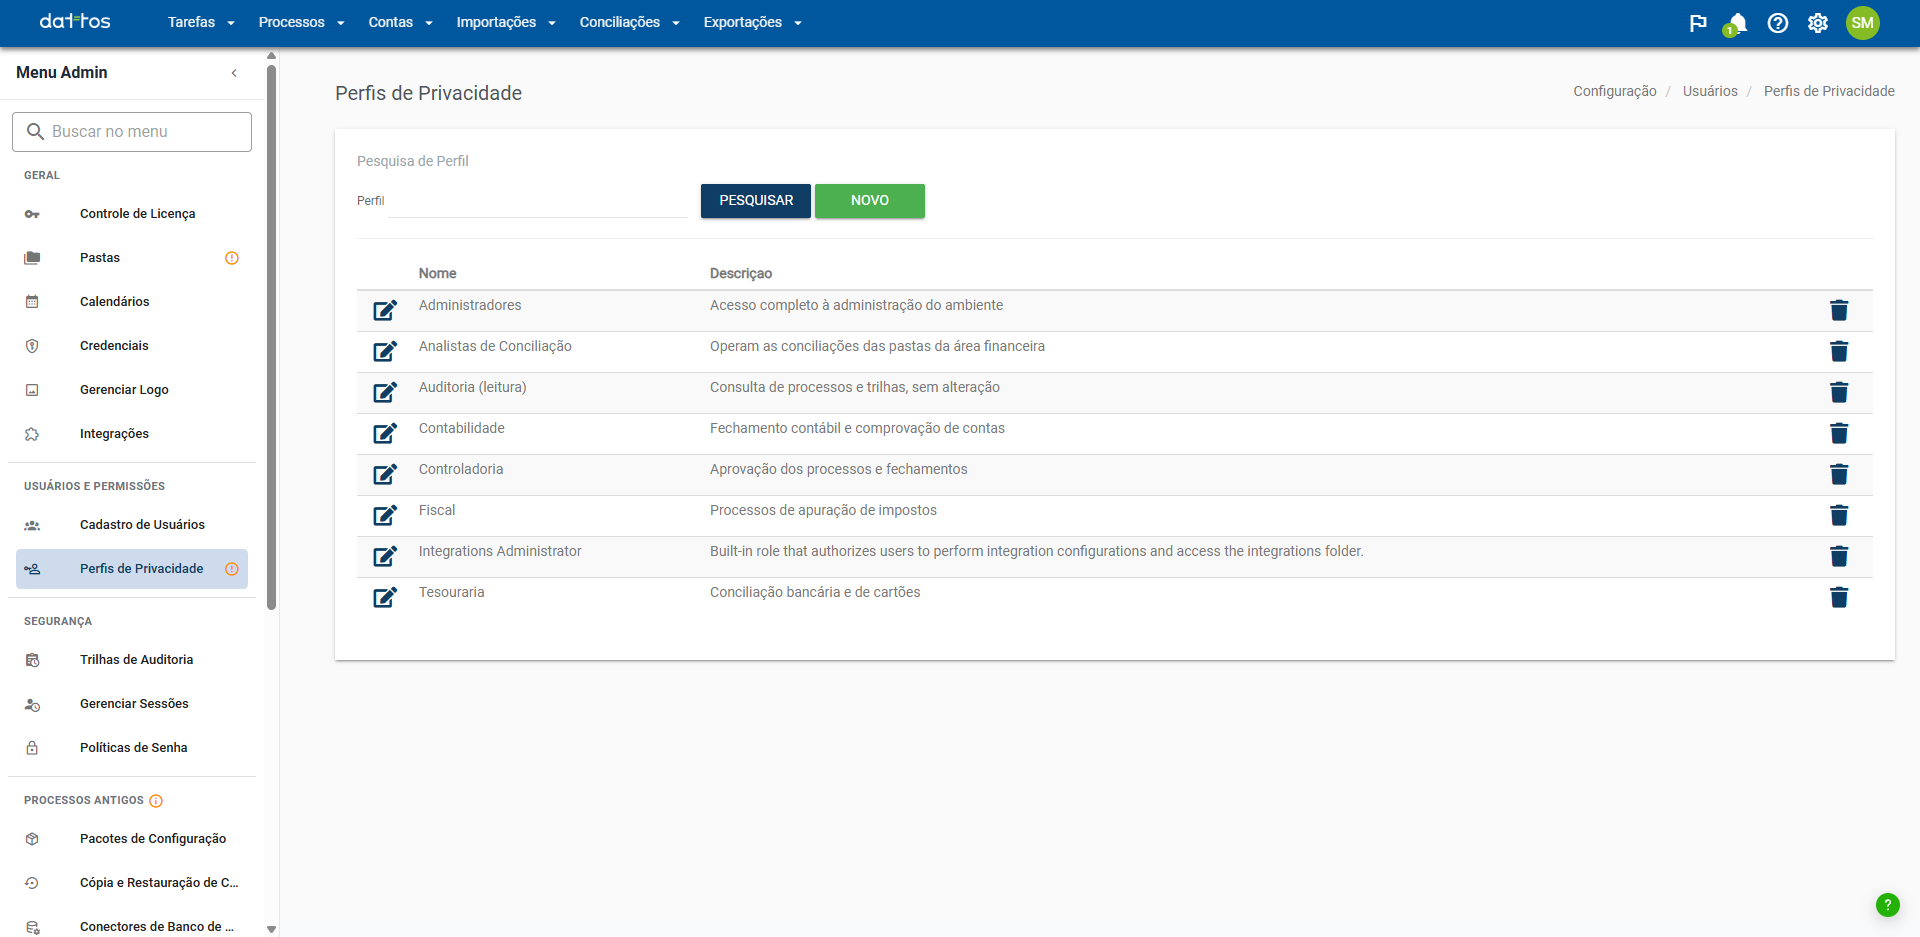
Haz clic en el icono de engranaje, en la esquina superior derecha, y en el Menú Admin selecciona Usuarios y permisos → Perfiles de privacidad.
Haz clic en Nuevo.
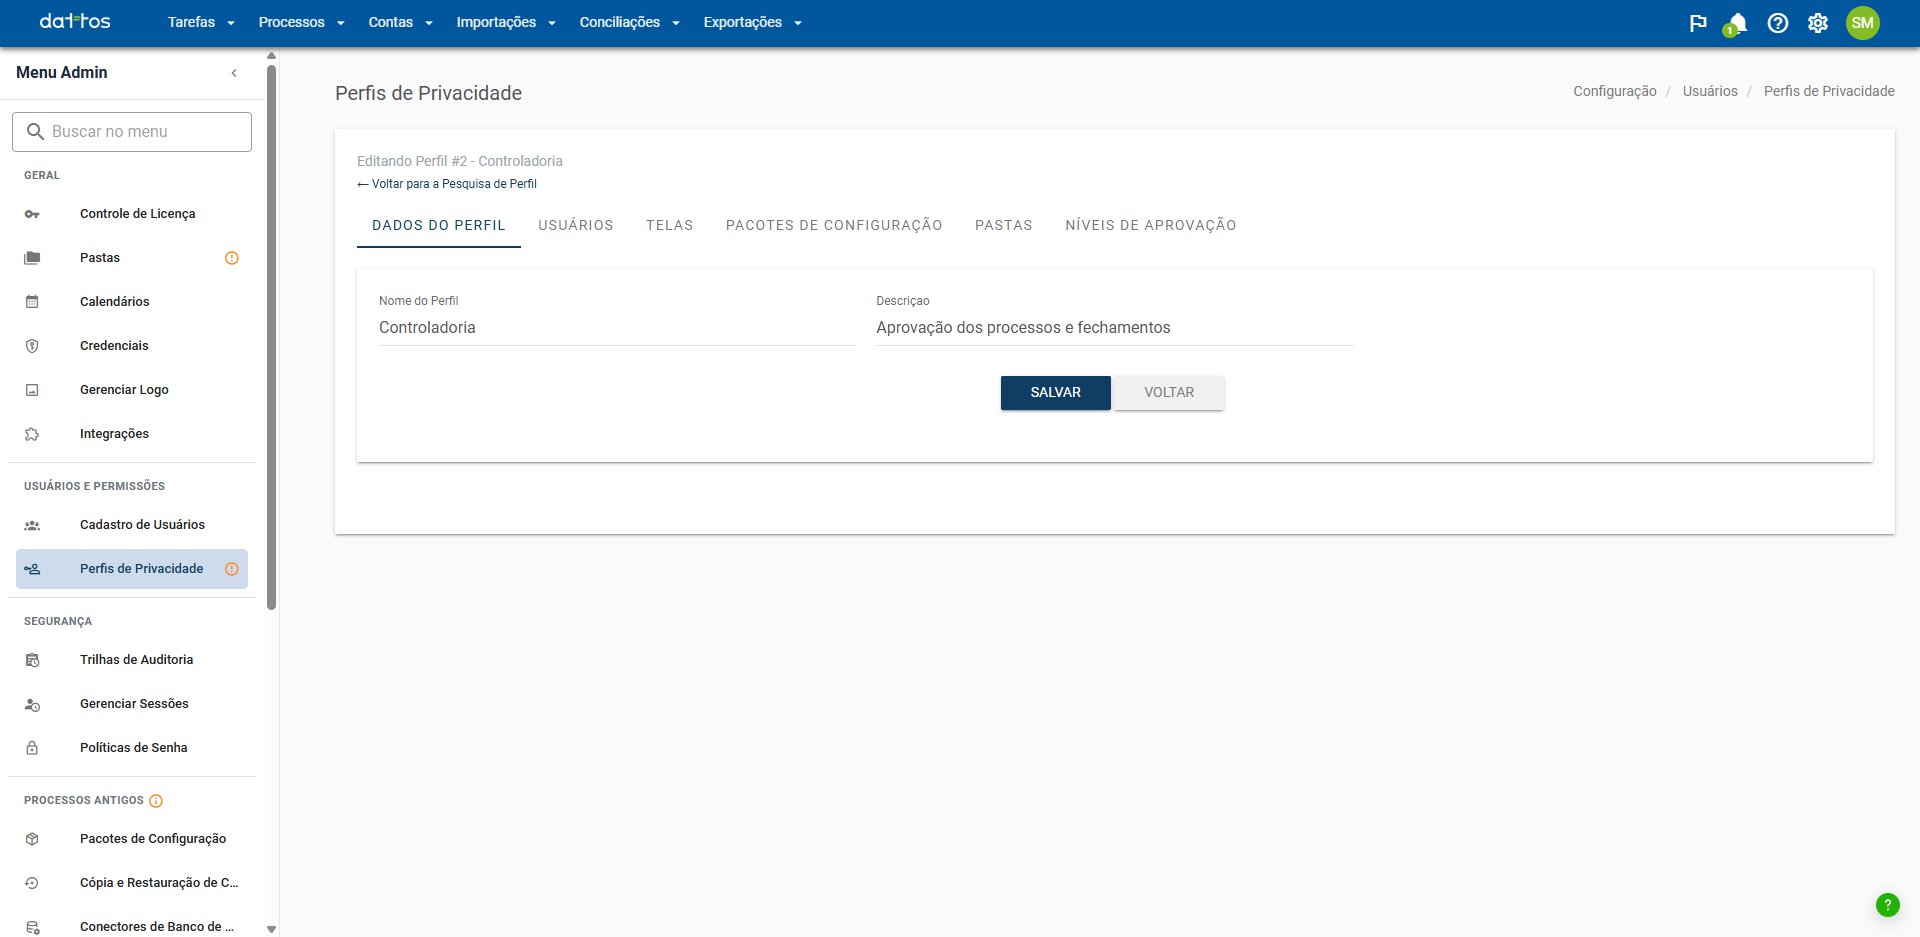
En la pestaña Datos del perfil, completa el nombre y la descripción, y haz clic en Guardar para habilitar las demás pestañas.
La pantalla se abre en la lista de perfiles ya registrados. Usa el campo Perfil y el botón Buscar para encontrar un perfil por su nombre, el lápiz para editarlo y la papelera para eliminarlo.
En la pestaña Datos del perfil debes informar:
Nombre del perfil: el nombre que aparece en las asignaciones de permisos, con hasta 50 caracteres y sin repetir el de otro perfil. Ej.:
Preparadores.Descripción: un texto breve que explique la responsabilidad del perfil, con hasta 100 caracteres. Ej.:
Preparadores de análisis financieros.
Configuración de los permisos del perfil
Después de guardar, las pestañas de configuración estarán disponibles. Cada una controla una dimensión del acceso del grupo: quién participa, en qué pantallas navega, qué puede configurar, qué carpetas ve y qué aprobaciones ejecuta.
Importante: el botón Guardar solo guarda la pestaña que está abierta. Guarda cada pestaña antes de pasar a la siguiente; de lo contrario, se perderán las selecciones realizadas en ella.
Usuarios
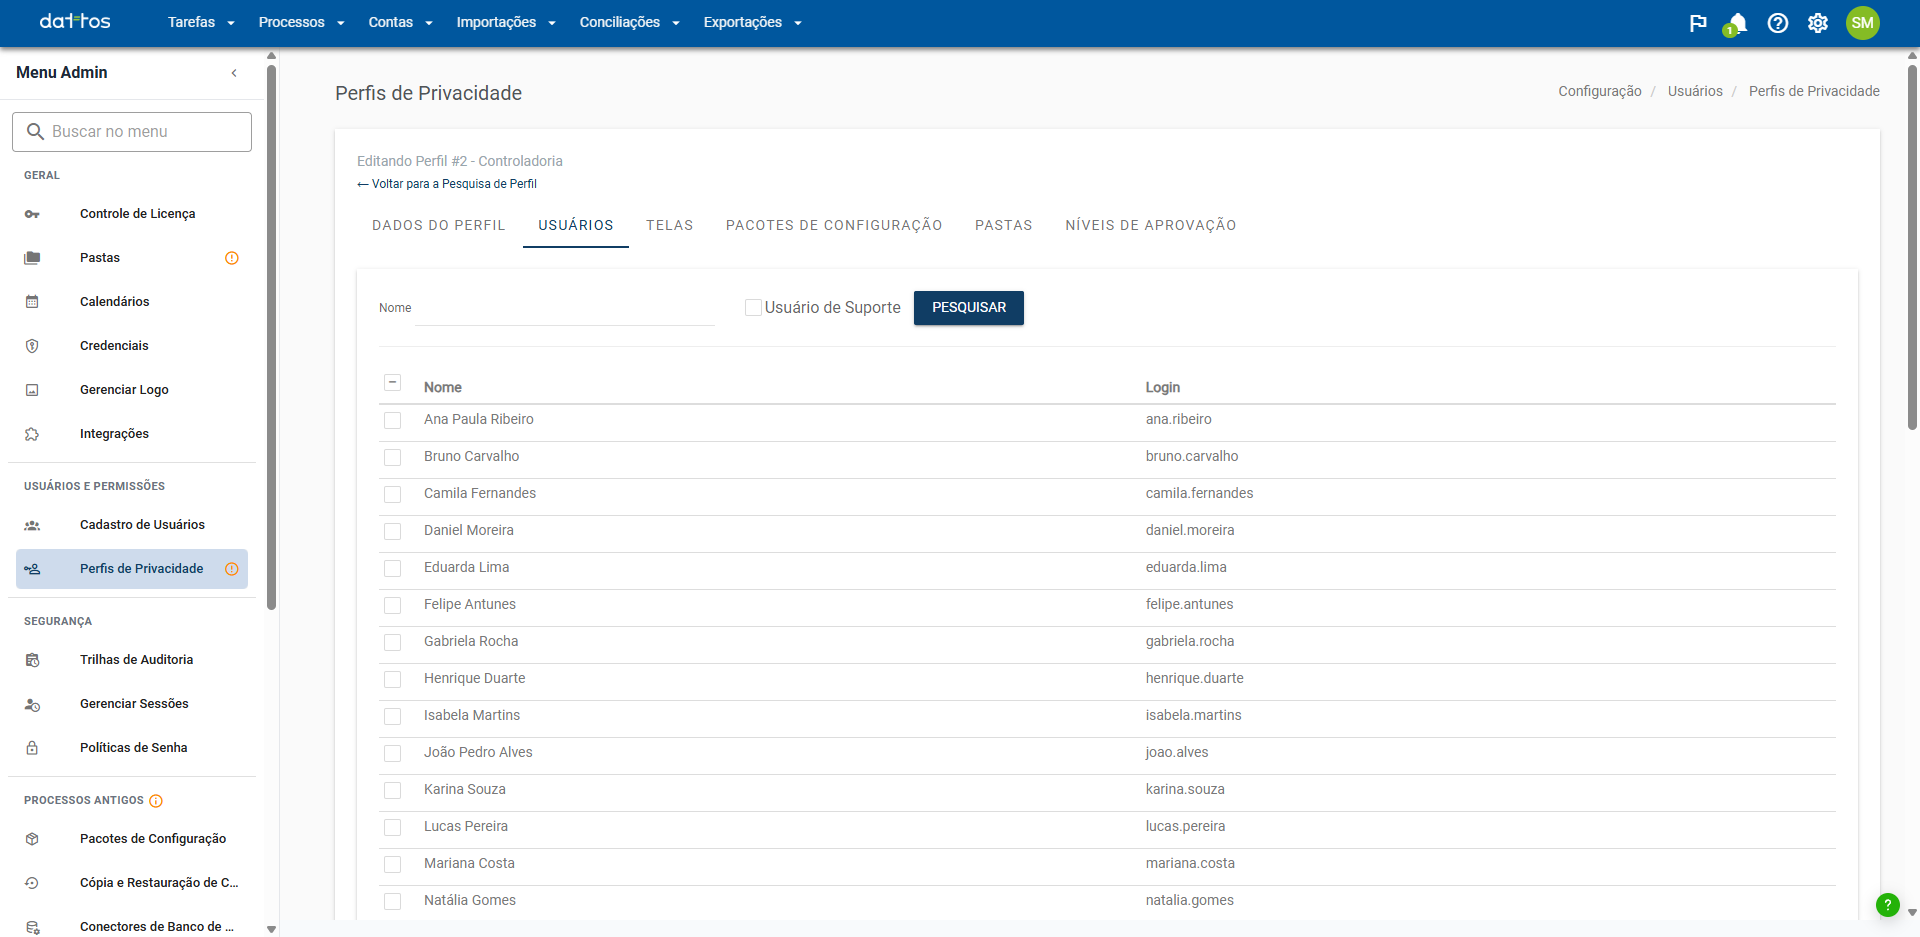
En la pestaña Usuarios, marca las personas que forman parte del perfil. Usa el campo Nombre y el botón Buscar para encontrar a alguien. Todas ellas pasarán a compartir los permisos configurados en las demás pestañas. Un mismo usuario puede pertenecer a más de un perfil, y la vinculación también puede hacerse desde el registro del usuario, en la pestaña Perfil.
Importante: los permisos son acumulativos. Cuando un usuario pertenece a más de un perfil, acumula los permisos de todos ellos. En pantallas con niveles en conflicto, prevalece el permiso mayor (Escritura tiene prioridad sobre Lectura).
Pantallas
La pestaña Pantallas define en qué páginas de la plataforma puede navegar el grupo. Usa Nombre de la página para encontrar una pantalla. Cada pantalla admite uno de tres niveles de permiso:
Escritura: el usuario visualiza la página y ejecuta acciones en ella (importar datos, justificar, eliminar, comentar y similares).
Lectura: el usuario visualiza la página, pero no interactúa con los botones de acción.
Ninguno: el usuario no visualiza la página.
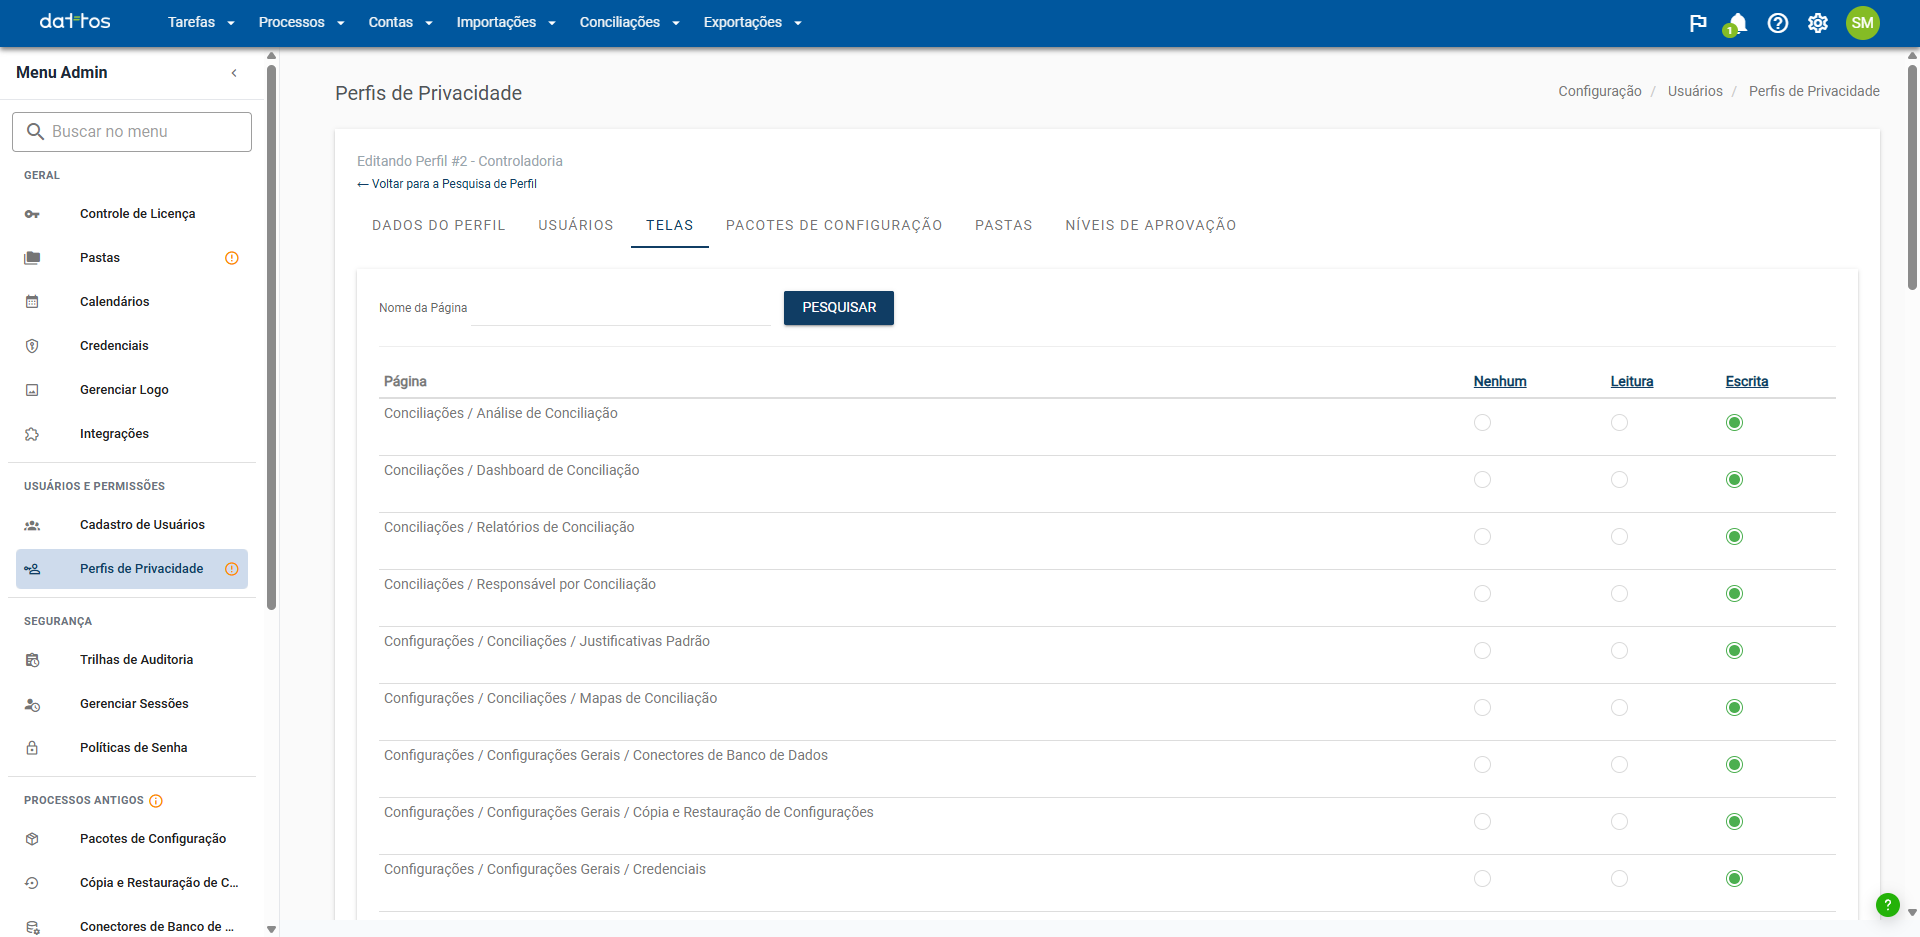
Acceso a los procesos
Desde la versión 16.5, el acceso a los procesos también se define en la pestaña Pantallas, y ya no dentro de cada proceso. Hay tres áreas, cada una con los mismos tres niveles:
Análisis: consultar y operar el resultado del proceso. Con Escritura, el grupo puede ejecutar el proceso.
Configuración del proceso: las pestañas de configuración. Con Escritura, el grupo puede modificar la configuración.
Construcción del proceso: el editor del flujo de datos. Con Escritura, el grupo puede modificar el flujo.
Para abrir un proceso, es necesario tener al menos Lectura en una de estas áreas. Los detalles se encuentran en el artículo Permisos.
Paquetes de configuración
Los paquetes de configuración son contenedores reutilizables que separan la lógica de un análisis de su información de ejecución. En la pestaña Paquetes de configuración, marca los paquetes que el grupo podrá visualizar en las pantallas de configuración. Usa Código o nombre del paquete de configuración para encontrar un paquete.
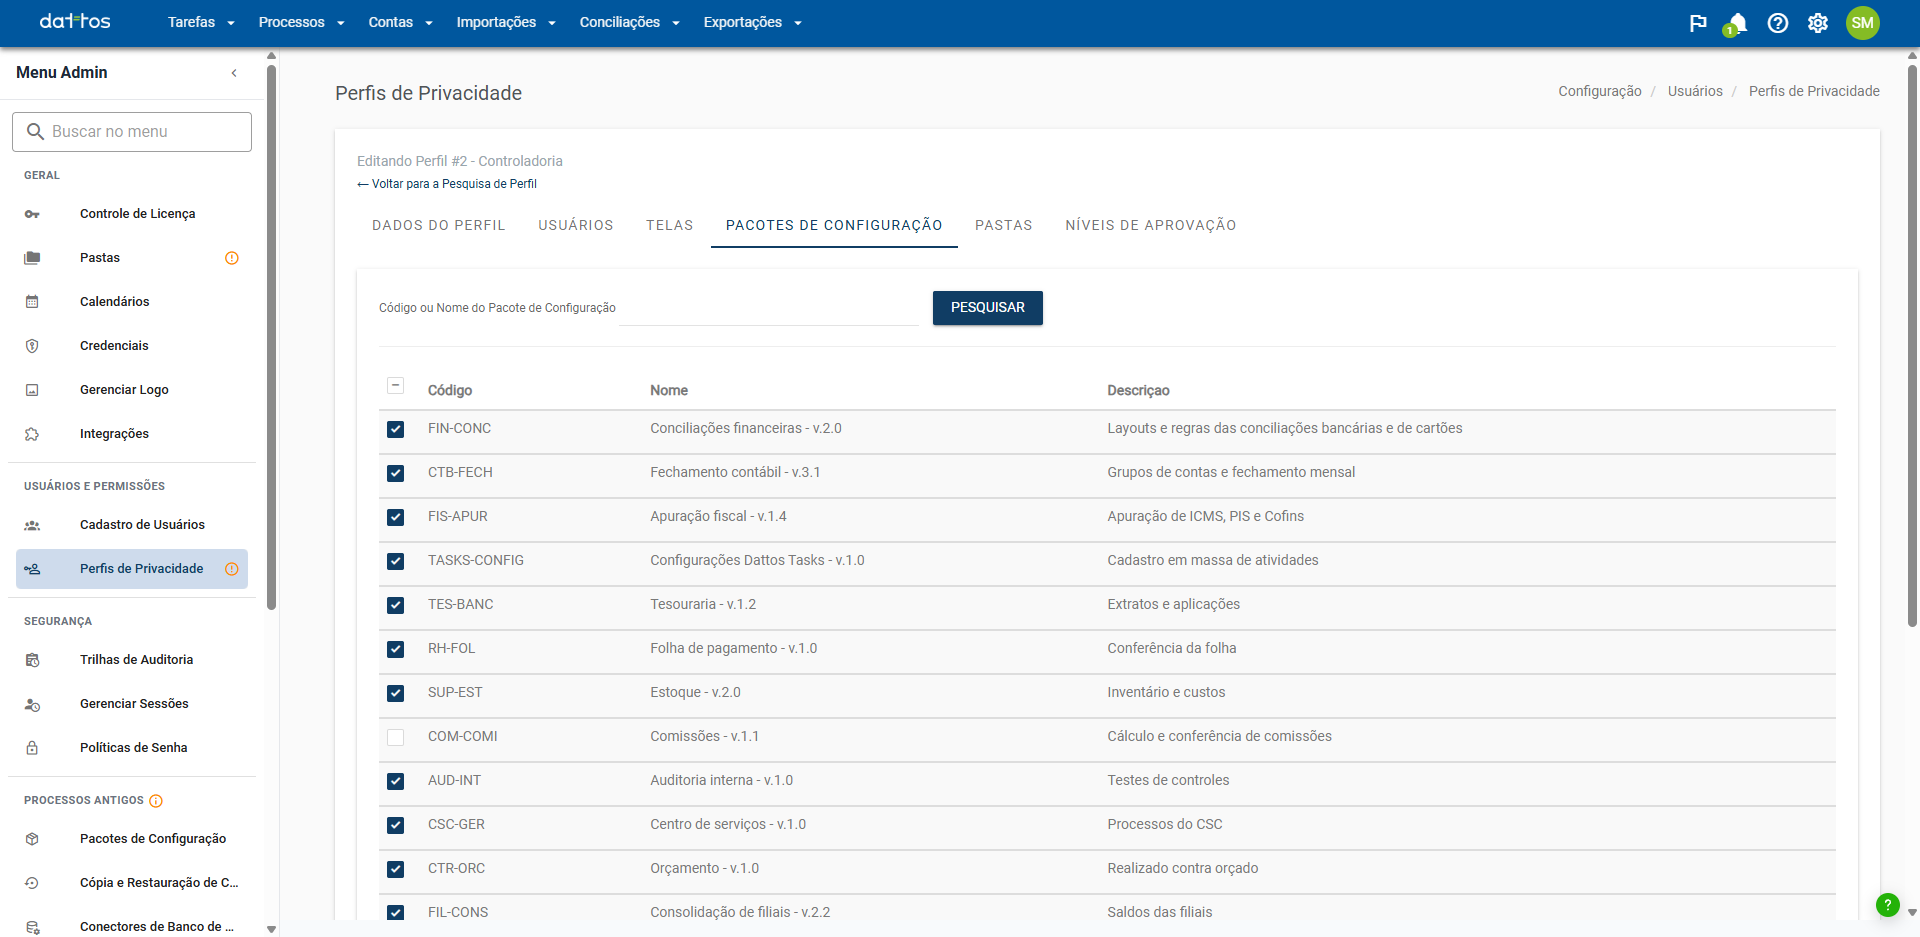
Importante: visualizar no significa editar. Para modificar una configuración, el usuario necesita permiso de Escritura en la pantalla relacionada y también acceso al paquete correspondiente. Ejemplo: para ajustar la lectura de un archivo de Excel, necesita Escritura en la pantalla Diseños de importación y acceso al paquete deseado.
Los paquetes de configuración pertenecen a las pantallas de configuración antiguas. En los entornos en los que estas pantallas se han deshabilitado, la pestaña queda inhabilitada.
Carpetas
Las carpetas organizan los análisis de la plataforma, así que aquí defines lo que el grupo puede ver. En la pestaña Carpetas, marca las carpetas que el grupo podrá visualizar en las pantallas de análisis. Usa Código o nombre de la carpeta para encontrar una carpeta en el árbol. Recuerda que dar acceso a una carpeta no autoriza a editar las configuraciones de los análisis que contiene.
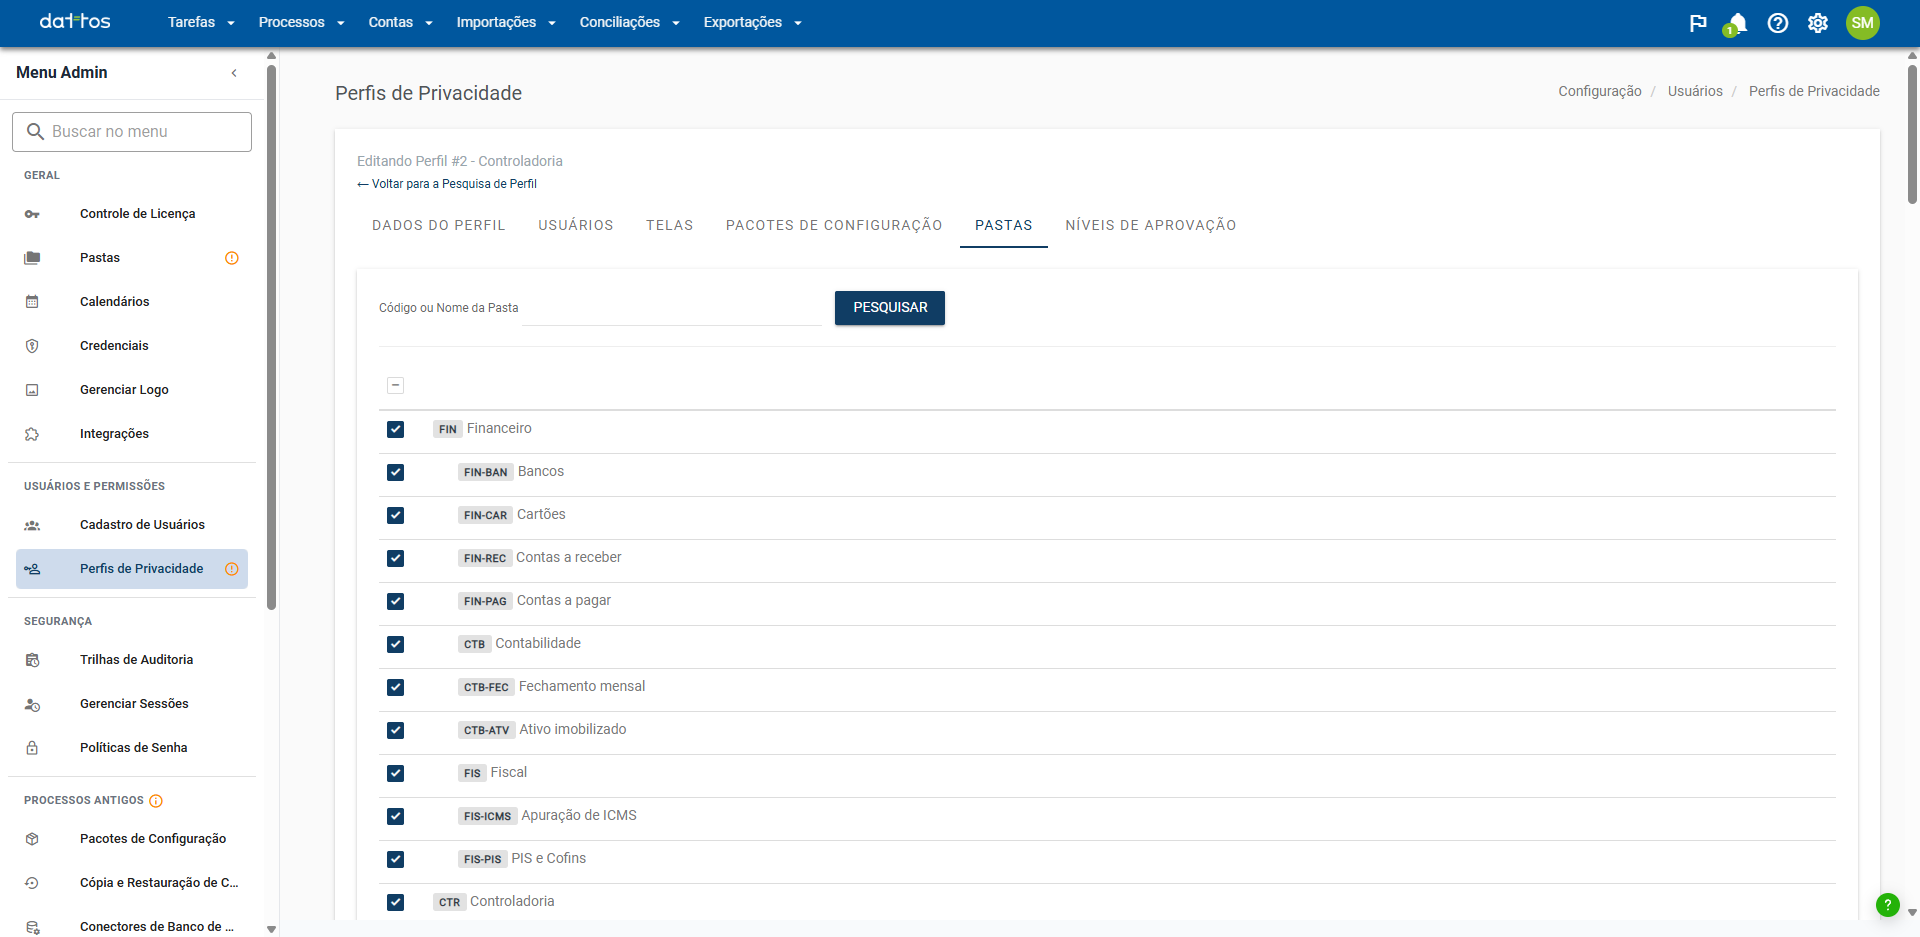
Dos aspectos importantes sobre las carpetas:
Quien tiene acceso a una carpeta tiene acceso a todos sus procesos, con el nivel definido en la pestaña Pantallas. Para separar los accesos, coloca los procesos en carpetas diferentes.
Al marcar una carpeta, la pantalla marca también las carpetas que están por encima de ella y las que contiene. Después, puedes desmarcar solo algunas subcarpetas.
Después de guardar, cada carpeta funciona por separado. Una subcarpeta creada posteriormente no queda habilitada por estar dentro de una carpeta habilitada: es necesario marcarla en el perfil.
Niveles de aprobación
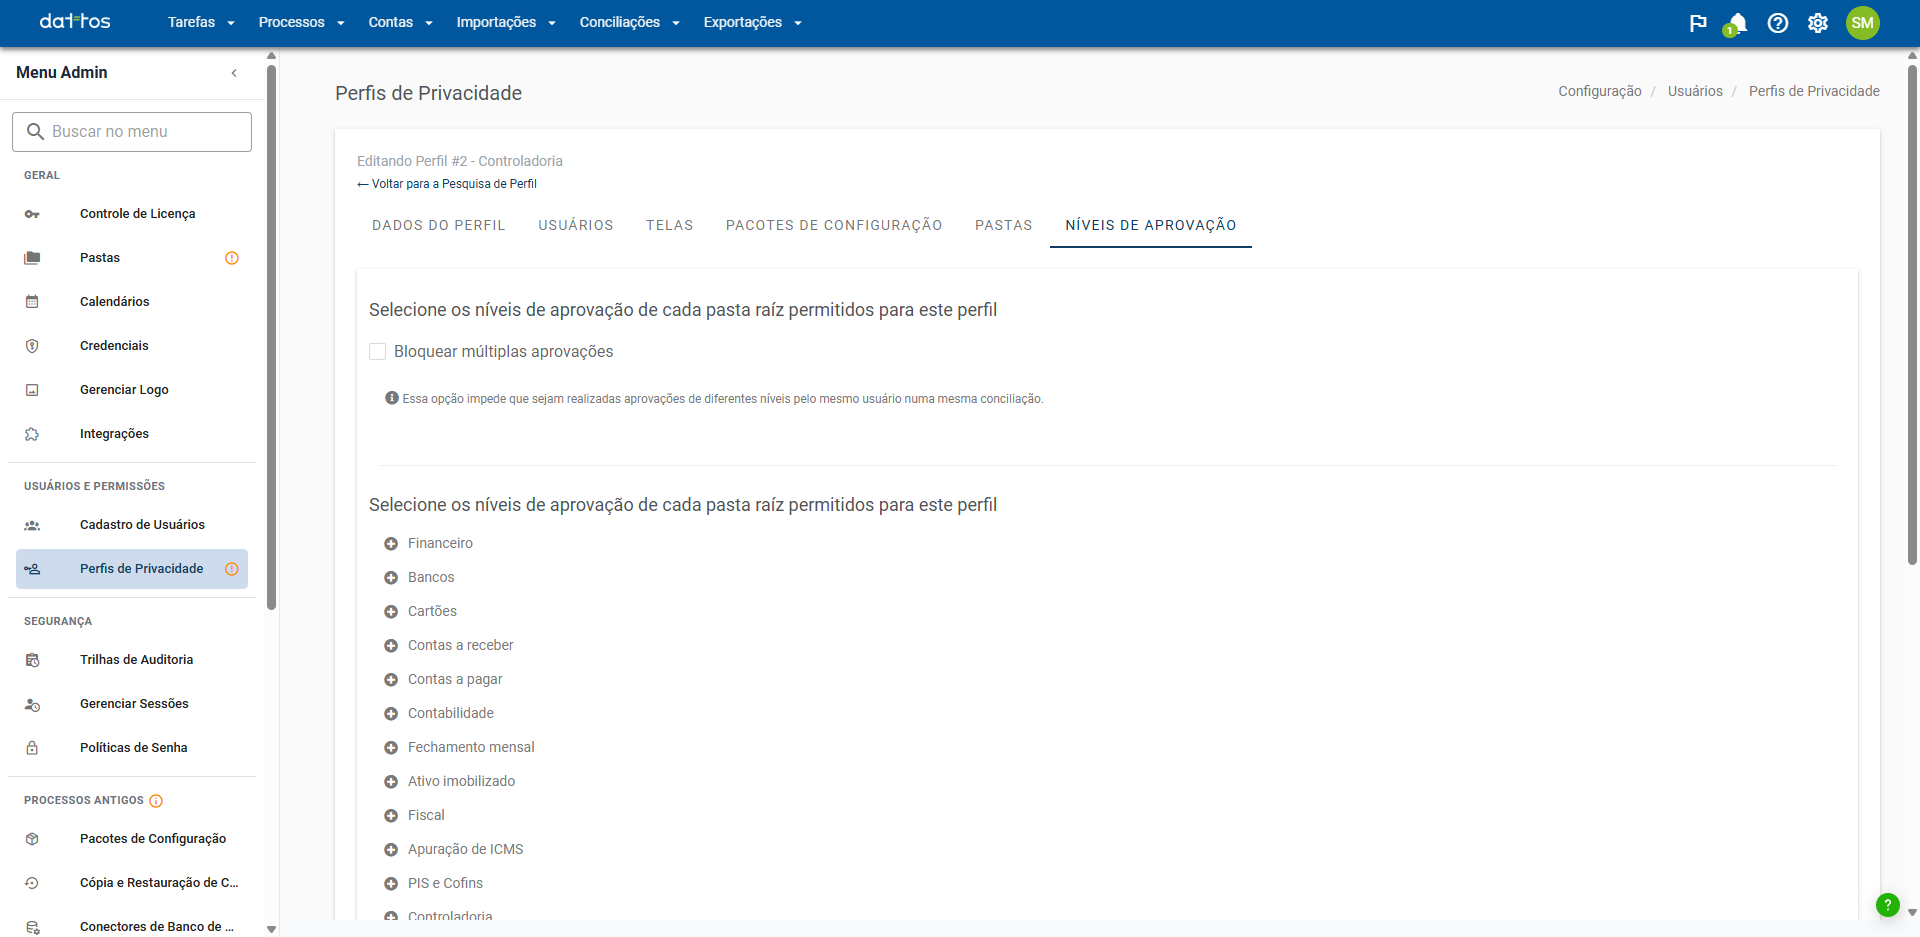
La pestaña Niveles de aprobación define lo que el grupo puede aprobar: para cada carpeta raíz, elige qué niveles de los flujos de aprobación puede avanzar o revertir el grupo. La nomenclatura y el orden de estos niveles proceden del registro de la carpeta raíz.
También hay una opción para reforzar el control:
Bloquear múltiples aprobaciones: cuando está marcada, impide que el mismo usuario apruebe distintos niveles de un flujo dentro de una misma conciliación.